Мошенники крадут пароли и MFA‑коды через фальшивые рекламные порталы, имитирующие ChatGPT, Gemini и Claude
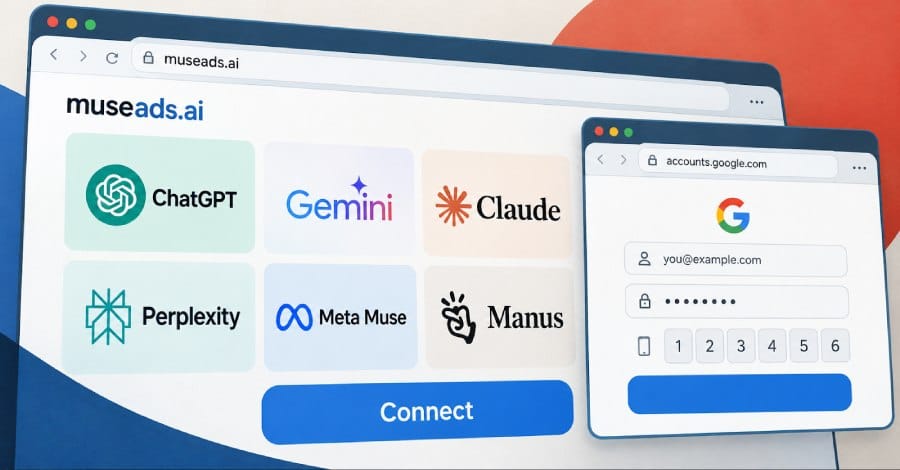
Исследователи в области кибербезопасности раскрыли детали новой мошеннической схемы - «фишинговой платформы с ручным управлением». Она маскируется под рекламные инструменты для популярных AI‑чатботов, включая Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse и Manus.
Злоумышленники предлагают якобы полезные услуги: оптимизацию рекламных кампаний, аудит расходов и подключение бизнес‑аккаунтов. На деле единственная цель этих продуктов - похитить учётные данные пользователей и коды многофакторной аутентификации (MFA). Для этого мошенники используют технику «браузер в браузере» (browser‑in‑the‑browser, BitB): при нажатии на кнопку «Connect» в реальном браузере рисуется поддельное окно со своей адресной строкой. В ней отображаются доверенные адреса вроде accounts.google.com или домен Okta, тогда как настоящий браузер остаётся на фишинговом сайте.