В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля
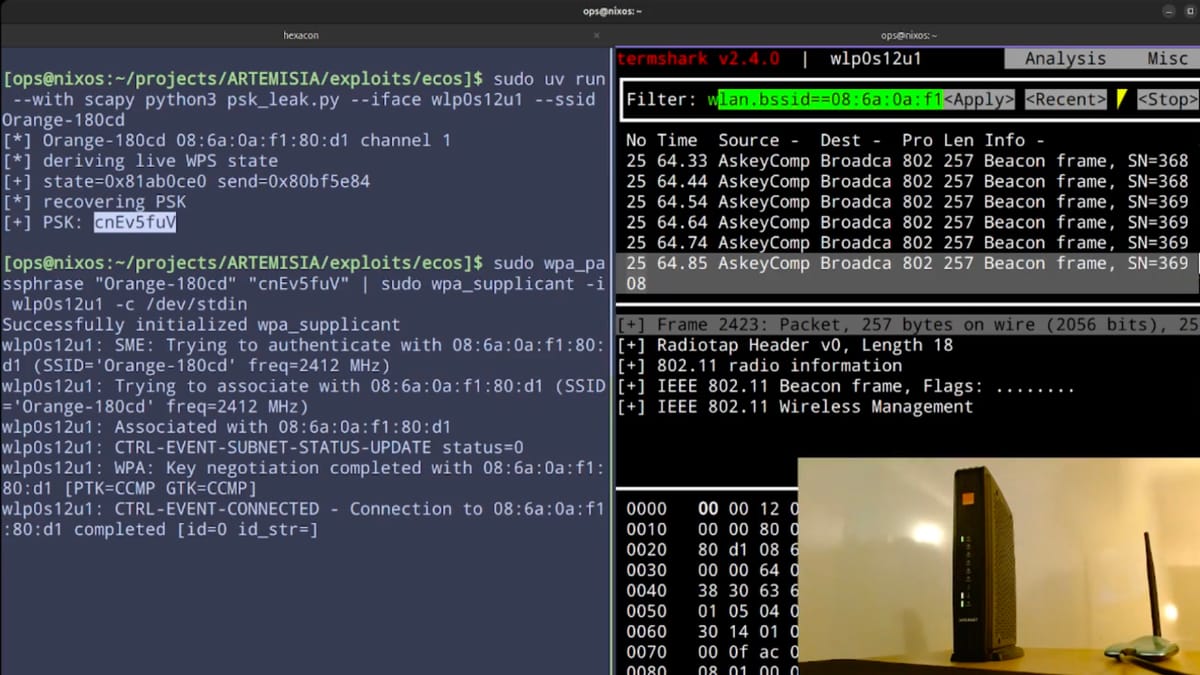
Исследователь безопасности Квентин Кайзер нашёл уязвимость в ПО Broadcom, с помощью которой злоумышленники в радиусе действия Wi‑Fi могут выполнять код на роутере без ввода пароля. Проблема затрагивает устройства под управлением eCos и Linux.
Ошибка находится в старой реализации механизма WPS. Когда атакующий отправляет роутеру сообщения WPS, то они приходят в виде нескольких фрагментов, которые роутер должен собрать в памяти. Из‑за ошибки в коде Broadcom система неправильно контролирует границы выделенной памяти, и данные выходят за границы выделенного участка, затрагивая соседние.
С помощью специально подобранных сообщений злоумышленник может заставить роутер выполнять собственный код и получить доступ к устройству.