Хакеры взломали 1 900 аккаунтов GitHub и атаковали 30 000 репозиториев

Хакеры взломали 1 900 аккаунтов GitHub и атаковали 30 000 репозиториев
Злоумышленники скомпрометировали около 1 900 учетных записей GitHub. С их помощью они внедрили вредоносные процессы GitHub Actions более чем в 30 000 репозиториев. Цель была похитить токены CI/CD, ключи доступа к облакам и API-ключи ИИ-провайдеров. Пик активности пришелся на 8 и 9 октября. В общей сложности хакеры попытались извлечь 3 174 секрета.

В отличие от известных уязвимостей в самом механизме GitHub Actions, здесь хакеры использовали украденные учетные данные разработчиков для прямого изменения процессов. Аналитики из StepSecurity предполагают, что источником стали утекшие в сеть персональные токены доступа (PAT), хотя точный вектор атаки еще не подтвержден. 

Хотя встроенные механизмы одобрения GitHub блокируют большинство вредоносных действий, хакеры просто переиспользовали 92 старых процесса от предыдущих атак, включая инфраструктуру, которая была активна с сентября 2025 года
Читать далее

Вышел патч для двух критических уязвимостей в PHP

Вышел патч для двух критических уязвимостей в PHP

Разработчики PHP выпустили исправления для двух критических уязвимостей, через которые можно удаленно выполнить код на сервере (CVE-2026-109618 и CVE-2026-109619). Детали уже обсуждают публично, поэтому в ближайшие часы ожидаются массовые попытки взлома. Если на ваших виртуальных серверах работают проекты на PHP, обновитесь как можно скорее обновите PHP

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub сообщил, что в периоды аномального трафика может временно требовать авторизацию при клонировании публичных репозиториев и получении изменений через HTTPS. Ограничения затронут часть операций git clone и git fetch. Так сервис рассчитывает сохранить доступность github.com при повышенной подозрительной активности. Как будут работать ограничения? Если операция попадёт под ограничение, Git

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

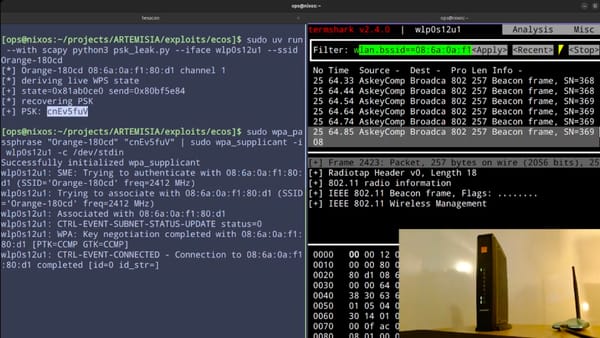
Исследователь безопасности Квентин Кайзер нашёл уязвимость в ПО Broadcom, с помощью которой злоумышленники в радиусе действия Wi‑Fi могут выполнять код на роутере без ввода пароля. Проблема затрагивает устройства под управлением eCos и Linux. Ошибка находится в старой реализации механизма WPS. Когда атакующий отправляет роутеру сообщения WPS, то они приходят

Google расширяет антискам‑защиту Android

Google расширяет антискам‑защиту Android

Компания представила новые средства защиты Android от мошенничества на смартфонах. Режим Enhanced protection в Google Messages будет анализировать переписку с неизвестными отправителями с помощью облачных моделей Gemini. Режим включается пользователем, а развёртывание начнётся в ближайшие недели. Облачная проверка дополняет существующее распознавание скама на самом телефоне. Контекст переписки обрабатывается в защищённой