Критический уровень опасности: две уязвимости в ядре Linux ставят под угрозу SMB‑серверы

Новости

Критический уровень опасности: две уязвимости в ядре Linux ставят под угрозу SMB‑серверы

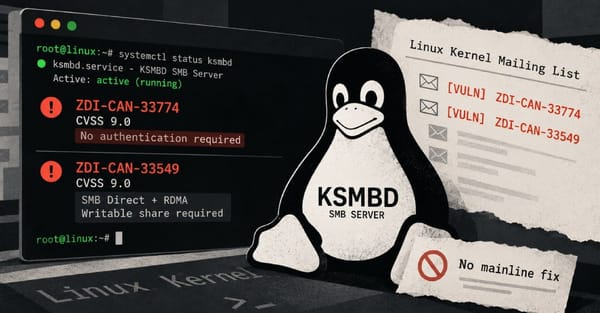
В встроенном SMB‑сервере ядра Linux - KSMBD  обнаружены две критические уязвимости, позволяющие злоумышленникам удалённо выполнять код. По оценке Trend Micro Zero Day Initiative, уровень опасности обеих уязвимостей  9,0 баллов из 10. На данный момент исправление ещё не включено в основную ветку ядра. Первая уязвимость (ZDI‑CAN‑33774) особенно опасна
Вышел патч для двух критических уязвимостей в PHP

Новости

Вышел патч для двух критических уязвимостей в PHP

Разработчики PHP выпустили исправления для двух критических уязвимостей, через которые можно удаленно выполнить код на сервере (CVE-2026-109618 и CVE-2026-109619). Детали уже обсуждают публично, поэтому в ближайшие часы ожидаются массовые попытки взлома. Если на ваших виртуальных серверах работают проекты на PHP, обновитесь как можно скорее обновите PHP

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

Новости

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub сообщил, что в периоды аномального трафика может временно требовать авторизацию при клонировании публичных репозиториев и получении изменений через HTTPS. Ограничения затронут часть операций git clone и git fetch. Так сервис рассчитывает сохранить доступность github.com при повышенной подозрительной активности. Как будут работать ограничения? Если операция попадёт под ограничение, Git

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

Новости

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

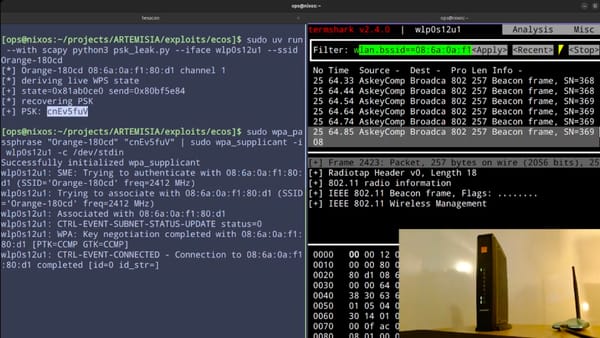
Исследователь безопасности Квентин Кайзер нашёл уязвимость в ПО Broadcom, с помощью которой злоумышленники в радиусе действия Wi‑Fi могут выполнять код на роутере без ввода пароля. Проблема затрагивает устройства под управлением eCos и Linux. Ошибка находится в старой реализации механизма WPS. Когда атакующий отправляет роутеру сообщения WPS, то они приходят

Хакеры взломали 1 900 аккаунтов GitHub и атаковали 30 000 репозиториев

Новости

Хакеры взломали 1 900 аккаунтов GitHub и атаковали 30 000 репозиториев

Злоумышленники скомпрометировали около 1 900 учетных записей GitHub. С их помощью они внедрили вредоносные процессы GitHub Actions более чем в 30 000 репозиториев. Цель была похитить токены CI/CD, ключи доступа к облакам и API-ключи ИИ-провайдеров. Пик активности пришелся на 8 и 9 октября. В общей сложности хакеры

Google расширяет антискам‑защиту Android

Новости

Google расширяет антискам‑защиту Android

Компания представила новые средства защиты Android от мошенничества на смартфонах. Режим Enhanced protection в Google Messages будет анализировать переписку с неизвестными отправителями с помощью облачных моделей Gemini. Режим включается пользователем, а развёртывание начнётся в ближайшие недели. Облачная проверка дополняет существующее распознавание скама на самом телефоне. Контекст переписки обрабатывается в защищённой

Игры для PS5 теперь можно запускать на Xbox: разработчик портировал эмулятор KytyPS5

Новости

Игры для PS5 теперь можно запускать на Xbox: разработчик портировал эмулятор KytyPS5

Разработчик Девран Космо Уэнал портировал эмулятор KytyPS5 на Xbox. Благодаря этому на консоли от Microsoft теперь можно запускать игры для консоли от Sony. Эмулятор при этом запускается через режим для разработчиков и работает как UWP‑приложение. Перепрошивать Xbox для запуска не нужно. KytyPS5 изначально разрабатывают как слой совместимости для PS5-

Kraken

Независимое медиа об IT, технологиях и кибербезопасности.

Последние публикации

Microsoft установила новый рекорд по количеству устраненных уязвимостей

Microsoft установила новый рекорд по количеству устраненных уязвимостей

Microsoft установила новый рекорд по количеству устраненных уязвимостей в рамках своего еженедельного обновления безопасности: в одном выпуске исправлено 1413 уязвимостей.  «Раньше сотни CVE в одном релизе были исключением, теперь это норма», - заявили из Microsoft. «Виноват ли в этом ИИ? Отчасти. Он ускоряет поиск уязвимостей по обе стороны баррикад: поставщики находят

Опубликован рабочий эксплойт уязвимости AnyDesk в Linux, допускающей получение root‑доступа без предварительной аутентификации

Опубликован рабочий эксплойт уязвимости AnyDesk в Linux, допускающей получение root‑доступа без предварительной аутентификации

Исследователи опубликовали рабочий эксплойт для уязвимости в AnyDesk для Linux, который позволяет выполнять команды от имени пользователя root до установления соединения. Этот эксплойт, получивший название AnyPwn, нацелен на версию 8.0.2 и использует прямой доступ к TCP-порту 7070. Уязвимость была устранена в версии 8.0.3. Как работает

Разработчик выпустил утилиту для подключения Apple Watch к Android, Windows и Linux

Разработчик выпустил утилиту для подключения Apple Watch к Android, Windows и Linux

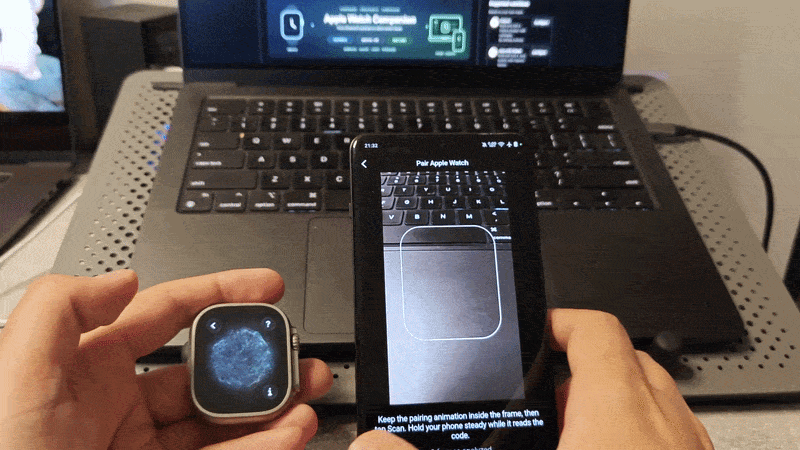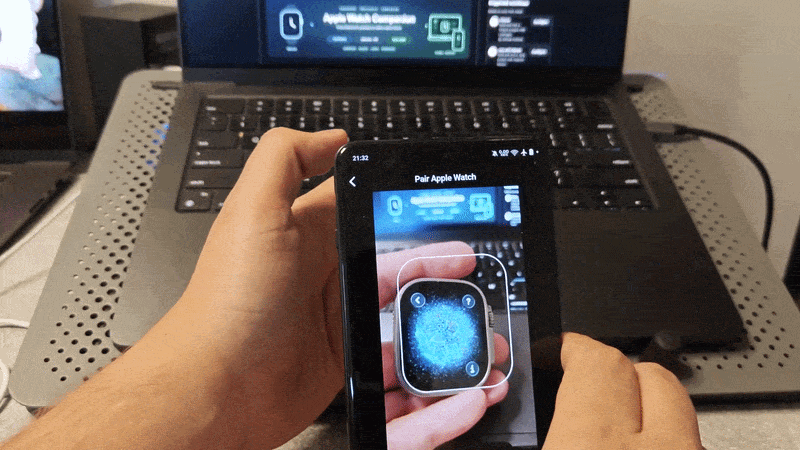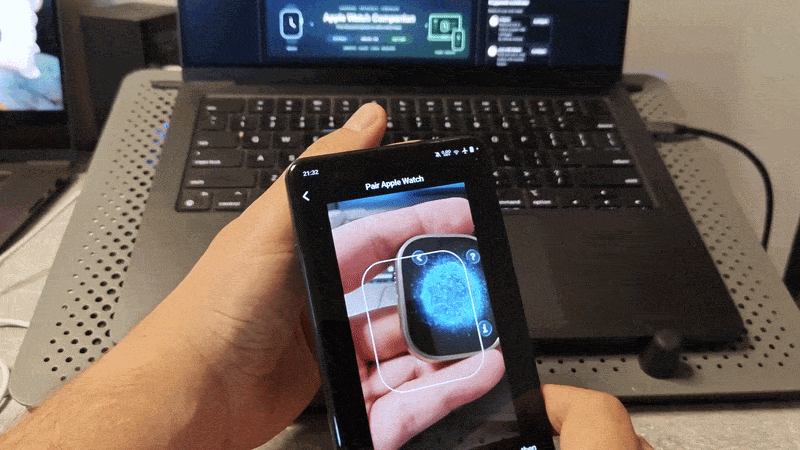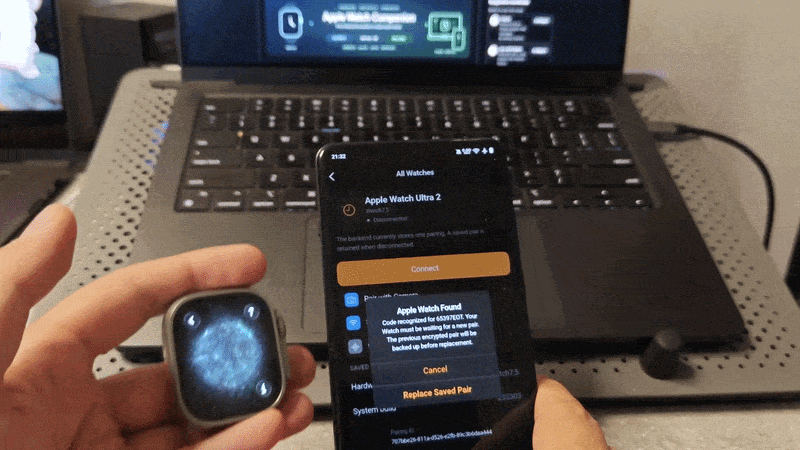
Разработчик под никнеймом LordixDemon выпустил коннектор для Apple Watch, с помощью которого умные часы можно подключить к устройствам под управлением Android, Windows и Linux. С утилитой часы успешно проходят сопряжение и устанавливают зашифрованное соединение. Проект воспроизводит часть протоколов, с помощью которых iPhone обменивается данными с Apple Watch. Приложение состоит из

Google представила платформу для создания игр по промптам

Google представила платформу для создания игр по промптам

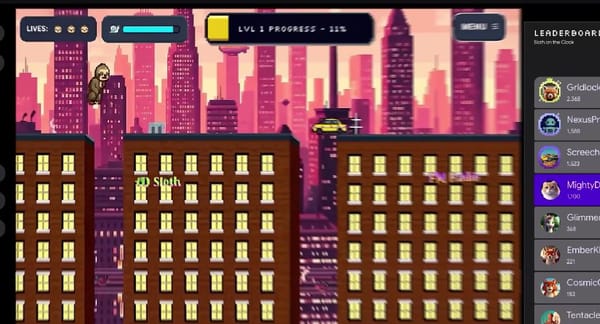
Google представила Playground - новую браузерную платформу, которая позволяет создавать игры с помощью обычных текстовых промптов. Также играми можно делиться с другими пользователями. Благодаря диалоговому интерфейсу Playground управлять процессом создания игры можно, просто описывая словами то, что требуется получить. Платформа предлагает готовые шаблоны запросов и подсказки для проработки концепции, а также

Android 17 ограничивает доступ к Accessibility Services

Android 17 ограничивает доступ к Accessibility Services

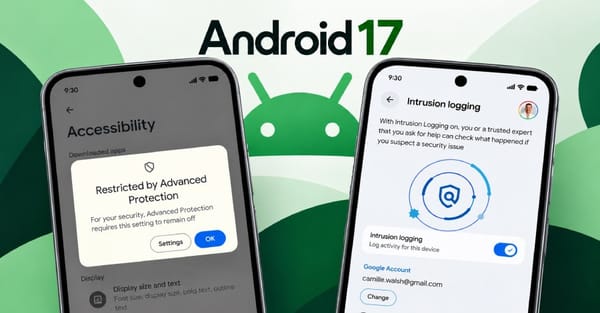
Google объявила о новой мере безопасности: при включённой функции Advanced Protection доступ к сервисам специальных возможностей Android будет ограничен только проверенными приложениями, отнесёнными к категории «Инструменты специальных возможностей». По словам Google, вредоносные Android‑приложения злоупотребляют API - именно через него чаще всего распространяются вредоносные программы и осуществляется финансовое мошенничество. Новая мера

Мошенники крадут пароли и MFA‑коды через фальшивые рекламные порталы, имитирующие ChatGPT, Gemini и Claude

Мошенники крадут пароли и MFA‑коды через фальшивые рекламные порталы, имитирующие ChatGPT, Gemini и Claude

Исследователи в области кибербезопасности раскрыли детали новой мошеннической схемы -  «фишинговой платформы с ручным управлением». Она маскируется под рекламные инструменты для популярных AI‑чатботов, включая Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse и Manus. Злоумышленники предлагают якобы полезные услуги: оптимизацию рекламных кампаний, аудит расходов и подключение бизнес‑аккаунтов. На

10 вопросов системному администратору в торговой компании

10 вопросов системному администратору в торговой компании

Когда в компании всё работает, про IT никто не вспоминает. Когда что-то ломается -  вспоминают сразу. И чаще всего именно к системному администратору летят все вопросы: «Почему не печатает?», «Где документ?», «Почему всё висит?». Мы взяли интервью у Дениса - системного администратора в торговой компании. Он без прикрас рассказал, как выглядит

Apple ужесточит контроль Full Disk Access в macOS из‑за ИИ‑агентов

Apple ужесточит контроль Full Disk Access в macOS из‑за ИИ‑агентов

Apple объявила, что усиливает контроль над настройкой macOS под названием Full Disk Access (FDA) из‑за рисков для безопасности, связанных с агентами на базе искусственного интеллекта. Full Disk Access - настройка в разделе «Конфиденциальность и безопасность» в приложении «Настройки». Её Apple представила в macOS Mojave (версия 10.14). Она даёт пользователям

Открытый менеджер шрифтов Fontmatrix для Linux и Windows после 19 лет разработки дошёл до версии 1.0

Открытый менеджер шрифтов Fontmatrix для Linux и Windows после 19 лет разработки дошёл до версии 1.0

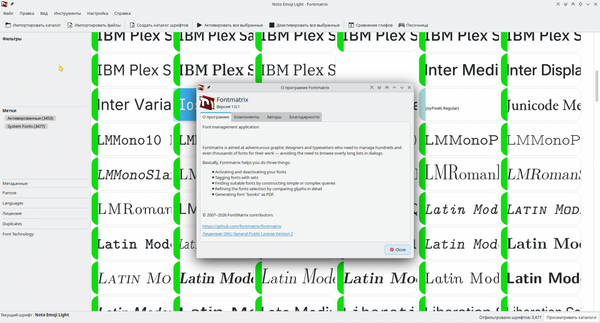
В конце сентября 2026 года состоялся первый стабильный релиз открытого менеджера шрифтов Fontmatrix для Linux и Windows. Проект находится в разработке с октября 2007 года. Исходный код решения написан на C++ и опубликован на GitHub под лицензией GNU General Public License v2.0. Основные возможности Fontmatrix: активация и деактивация шрифтов;

Microsoft представила рекомендации по безопасности Windows 11 версии 26H2 для IT‑администраторов

Microsoft представила рекомендации по безопасности Windows 11 версии 26H2 для IT‑администраторов

Microsoft начала распространение Windows 11 версии 26H2 среди пользователей. В связи с этим компания выпустила пакет базовых настроек безопасности (security baseline) для Windows 11 версии 26H2, позволяющий IT‑администраторам протестировать обновлённые конфигурации безопасности и внедрить их по мере необходимости.  Пакет содержит два основных изменения. Так, Microsoft рекомендует IT‑администраторам перевести

Новая уязвимость Spectre может угрожать браузерам и Linux

Новая уязвимость Spectre может угрожать браузерам и Linux

Исследователи обнаружили новый вариант известной процессорной уязвимости Spectre. Его назвали Branch Target Reuse (BTR). Проблема связана с тем, как современные процессоры пытаются заранее угадывать, какую инструкцию нужно выполнить следующей. Иногда процессор сохраняет старые данные об адресах переходов, даже если программа уже изменилась. Этим могут воспользоваться злоумышленники. Особенно показателен эксперимент с

Google начинает развертывание модели Gemini 4 Argon для надежных специалистов в области кибербезопасности

Google начинает развертывание модели Gemini 4 Argon для надежных специалистов в области кибербезопасности

Компания Google анонсировала свою новейшую передовую модель искусственного интеллекта (ИИ) — Gemini 4 Argon. Сообщается, что она уже внедряется в работу избранной группы доверенных специалистов по киберзащите в рамках программы Fairwind. «Модель обеспечивает высочайшую эффективность при выполнении сложных задач в таких сферах, как реальная разработка программного обеспечения, корпоративная интеллектуальная деятельность (включая