Android 17 ограничивает доступ к Accessibility Services

Android 17 ограничивает доступ к Accessibility Services
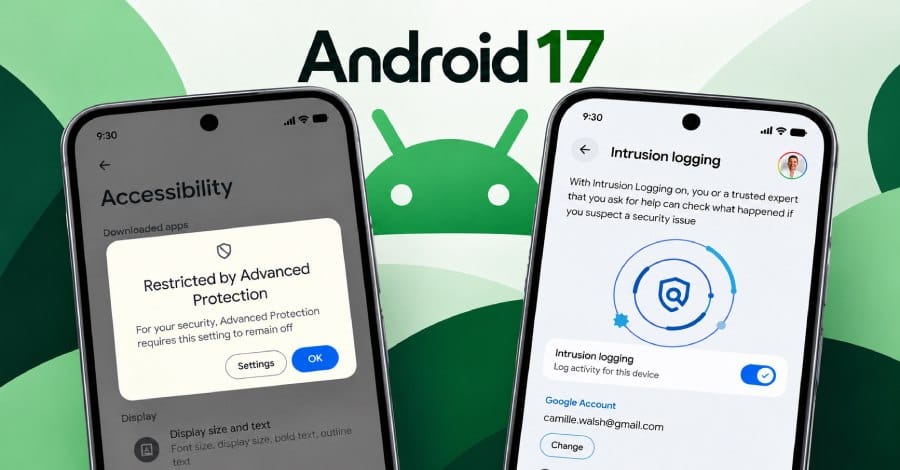
Google объявила о новой мере безопасности: при включённой функции Advanced Protection доступ к сервисам специальных возможностей Android будет ограничен только проверенными приложениями, отнесёнными к категории «Инструменты специальных возможностей».

По словам Google, вредоносные Android‑приложения злоупотребляют API - именно через него чаще всего распространяются вредоносные программы и осуществляется финансовое мошенничество. Новая мера позволит перекрыть один из основных путей атак. Advanced Protection - это настройка безопасности, которая активирует все защитные функции Android, чтобы обезопасить устройство от потенциальных угроз.

«В Android 17 включение Advanced Protection автоматически ограничивает доступ к AccessibilityService исключительно проверенными приложениями из категории „Инструменты специальных возможностей“. 

API Android AccessibilityService - позволяет приложению работать в фоновом режиме, перехватывать события пользовательского интерфейса и взаимодействовать с другими приложениями от имени пользователя.
Читать далее

Вышел патч для двух критических уязвимостей в PHP

Вышел патч для двух критических уязвимостей в PHP

Разработчики PHP выпустили исправления для двух критических уязвимостей, через которые можно удаленно выполнить код на сервере (CVE-2026-109618 и CVE-2026-109619). Детали уже обсуждают публично, поэтому в ближайшие часы ожидаются массовые попытки взлома. Если на ваших виртуальных серверах работают проекты на PHP, обновитесь как можно скорее обновите PHP

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub сообщил, что в периоды аномального трафика может временно требовать авторизацию при клонировании публичных репозиториев и получении изменений через HTTPS. Ограничения затронут часть операций git clone и git fetch. Так сервис рассчитывает сохранить доступность github.com при повышенной подозрительной активности. Как будут работать ограничения? Если операция попадёт под ограничение, Git

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

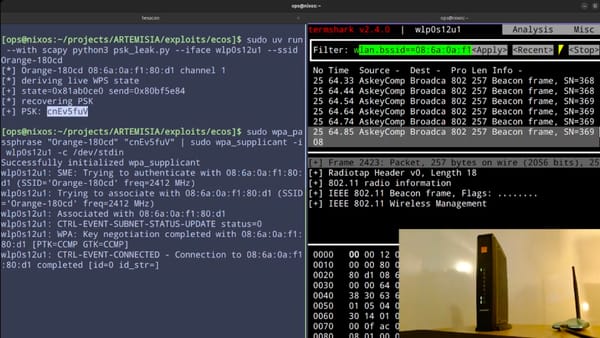
Исследователь безопасности Квентин Кайзер нашёл уязвимость в ПО Broadcom, с помощью которой злоумышленники в радиусе действия Wi‑Fi могут выполнять код на роутере без ввода пароля. Проблема затрагивает устройства под управлением eCos и Linux. Ошибка находится в старой реализации механизма WPS. Когда атакующий отправляет роутеру сообщения WPS, то они приходят

Хакеры взломали 1 900 аккаунтов GitHub и атаковали 30 000 репозиториев

Хакеры взломали 1 900 аккаунтов GitHub и атаковали 30 000 репозиториев

Злоумышленники скомпрометировали около 1 900 учетных записей GitHub. С их помощью они внедрили вредоносные процессы GitHub Actions более чем в 30 000 репозиториев. Цель была похитить токены CI/CD, ключи доступа к облакам и API-ключи ИИ-провайдеров. Пик активности пришелся на 8 и 9 октября. В общей сложности хакеры