В Telegram Desktop нашли уязвимость, сливающую экспортированные чаты

В Telegram Desktop нашли уязвимость, сливающую экспортированные чаты
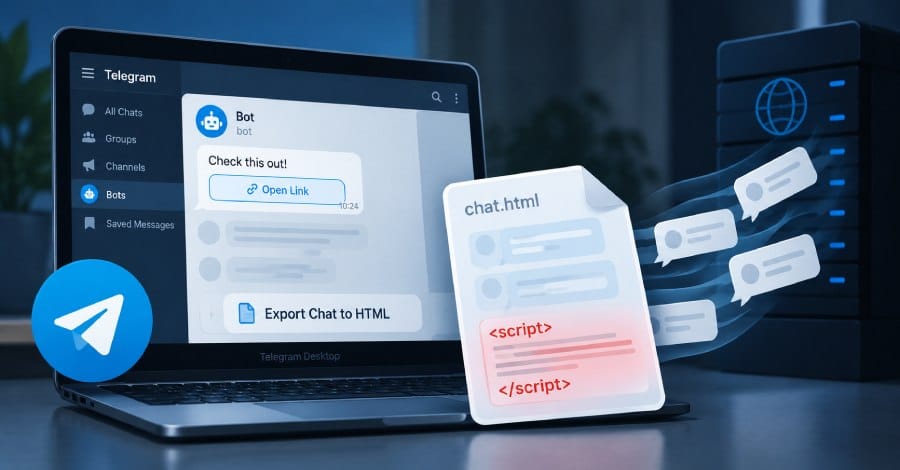
Эксперты из ExPatch рассказали об ошибке в десктоп-версии Telegram: боты могли прятать вредоносный JS-код в текст обычных кнопок под сообщениями.

При экспорте чата в HTML-файл этот код попадал в документ без очистки. Если открыть такой архив в браузере, скрипт мог украсть всю переписку из файла или подменить текст.

Баг поправили ещё в июле, но старые HTML-экспорты всё ещё опасны — если скачивали чаты до июльского апдейта, лучше не открывать их в браузере.
Читать далее

Разработчик выпустил утилиту для подключения Apple Watch к Android, Windows и Linux

Разработчик выпустил утилиту для подключения Apple Watch к Android, Windows и Linux

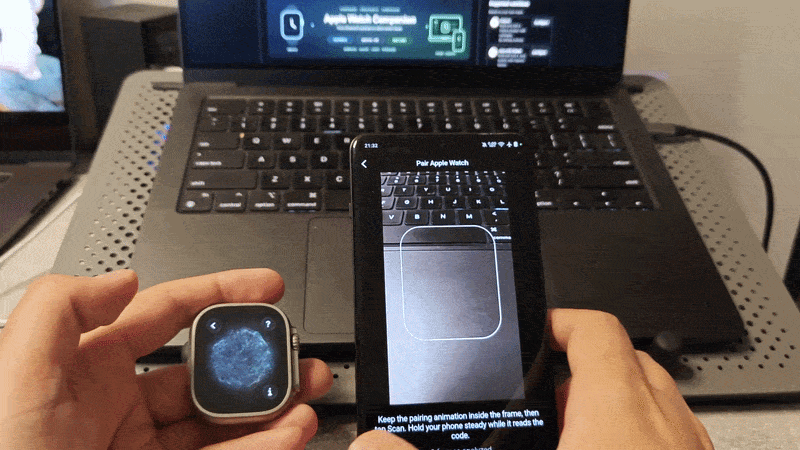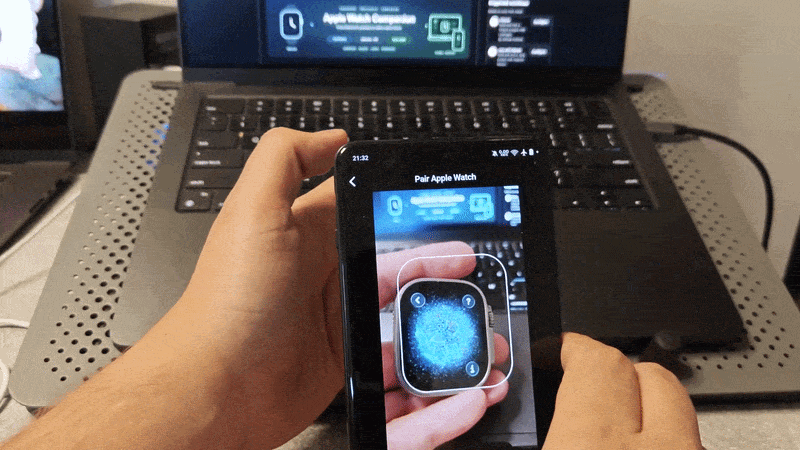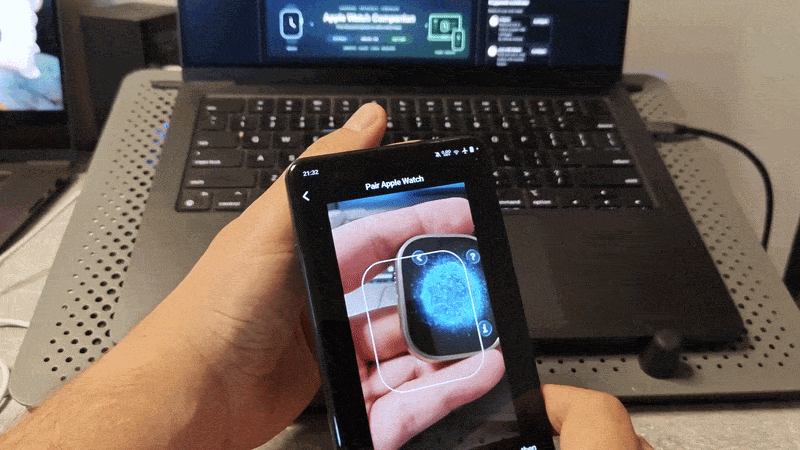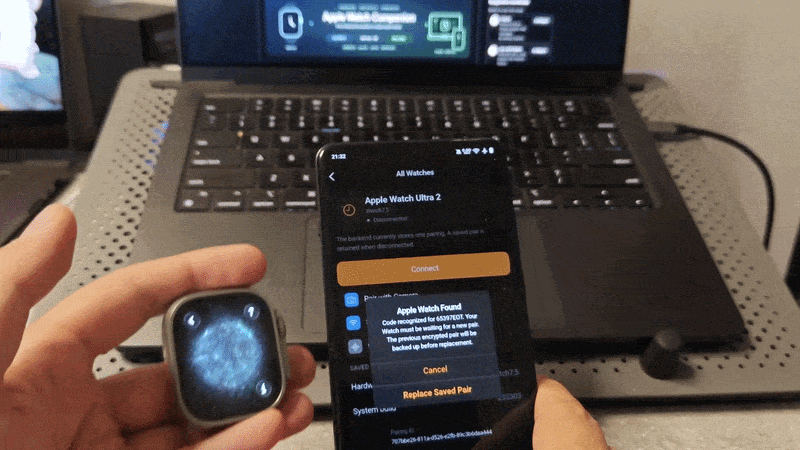
Разработчик под никнеймом LordixDemon выпустил коннектор для Apple Watch, с помощью которого умные часы можно подключить к устройствам под управлением Android, Windows и Linux. С утилитой часы успешно проходят сопряжение и устанавливают зашифрованное соединение. Проект воспроизводит часть протоколов, с помощью которых iPhone обменивается данными с Apple Watch. Приложение состоит из

Google представила платформу для создания игр по промптам

Google представила платформу для создания игр по промптам

Google представила Playground - новую браузерную платформу, которая позволяет создавать игры с помощью обычных текстовых промптов. Также играми можно делиться с другими пользователями. Благодаря диалоговому интерфейсу Playground управлять процессом создания игры можно, просто описывая словами то, что требуется получить. Платформа предлагает готовые шаблоны запросов и подсказки для проработки концепции, а также

Android 17 ограничивает доступ к Accessibility Services

Android 17 ограничивает доступ к Accessibility Services

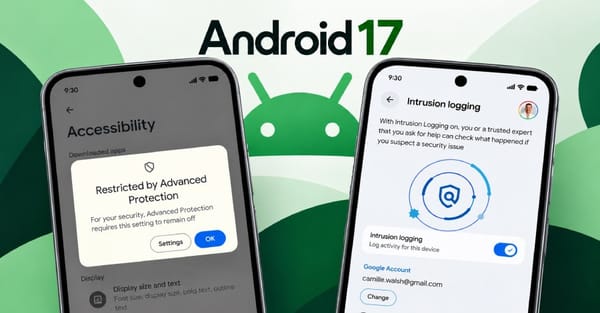
Google объявила о новой мере безопасности: при включённой функции Advanced Protection доступ к сервисам специальных возможностей Android будет ограничен только проверенными приложениями, отнесёнными к категории «Инструменты специальных возможностей». По словам Google, вредоносные Android‑приложения злоупотребляют API - именно через него чаще всего распространяются вредоносные программы и осуществляется финансовое мошенничество. Новая мера

Мошенники крадут пароли и MFA‑коды через фальшивые рекламные порталы, имитирующие ChatGPT, Gemini и Claude

Мошенники крадут пароли и MFA‑коды через фальшивые рекламные порталы, имитирующие ChatGPT, Gemini и Claude

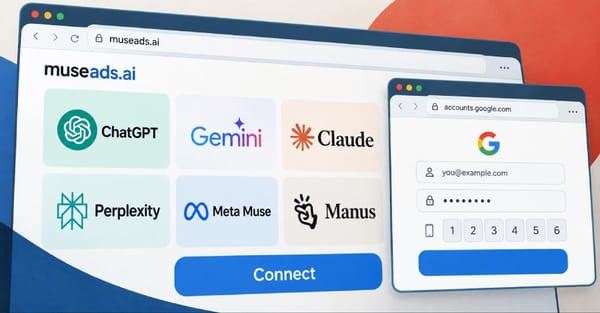
Исследователи в области кибербезопасности раскрыли детали новой мошеннической схемы -  «фишинговой платформы с ручным управлением». Она маскируется под рекламные инструменты для популярных AI‑чатботов, включая Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse и Manus. Злоумышленники предлагают якобы полезные услуги: оптимизацию рекламных кампаний, аудит расходов и подключение бизнес‑аккаунтов. На