Одно расширение может перехватить управление ИИ-ассистентами в пяти браузерах
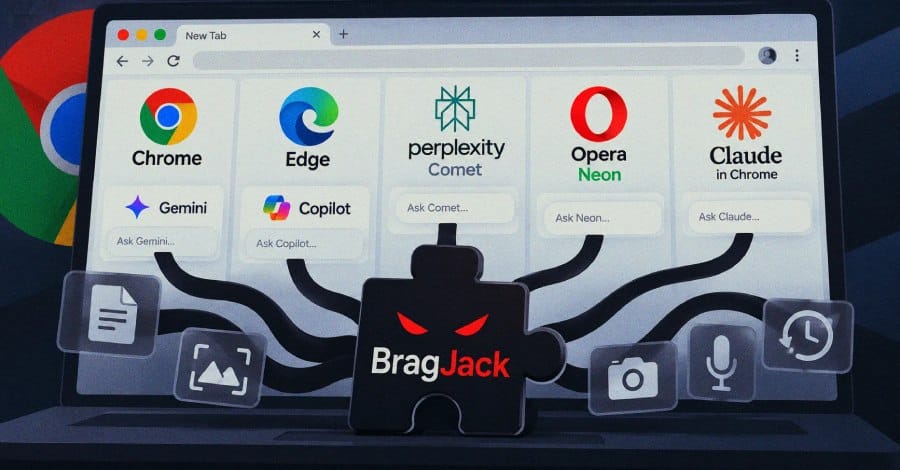
Исследователи Forever Security показали, что обычное вредоносное расширение может получить контроль над встроенными ИИ-ассистентами сразу в пяти Chromium-браузерах и сервисах: Gemini Live в Chrome, Perplexity Comet, Microsoft Edge, Opera Neon, Claude in Chrome.
После установки расширения атакующему достаточно одного клика, чтобы получить доступ к ИИ. В некоторых случаях ассистента можно заставить выполнять действия от имени злоумышленника.
В Chrome и Comet исследователи смогли продемонстрировать чтение файлов с компьютера, а в Chrome - ещё и включение камеры и микрофона.
⚠️ Важно: это исследовательская демонстрация, а не атака, зафиксированная в реальных условиях. Для срабатывания сценария вредоносное расширение уже должно быть установлено и запущено в браузере.