Опубликован рабочий эксплойт уязвимости AnyDesk в Linux, допускающей получение root‑доступа без предварительной аутентификации
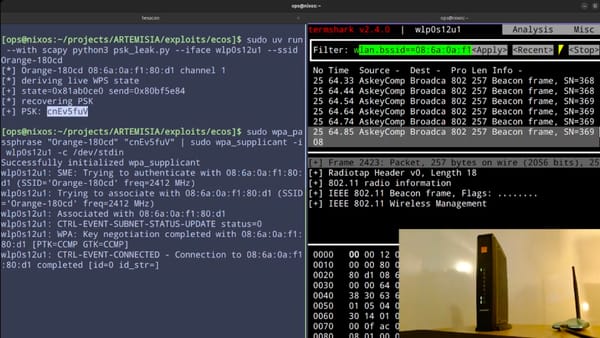
Исследователи опубликовали рабочий эксплойт для уязвимости в AnyDesk для Linux, который позволяет выполнять команды от имени пользователя root до установления соединения.
Этот эксплойт, получивший название AnyPwn, нацелен на версию 8.0.2 и использует прямой доступ к TCP-порту 7070. Уязвимость была устранена в версии 8.0.3.
Как работает недокатка? Протокол сеанса AnyDesk использует потоковые пакеты mode-5. Обработчик вычисляет размер своего резервного распределения, добавляя 16-байтный заголовок к объявленной длине полезной нагрузки, используя 32-битную арифметику без проверки переполнения.