Microsoft установила новый рекорд по количеству устраненных уязвимостей

Microsoft установила новый рекорд по количеству устраненных уязвимостей
Microsoft установила новый рекорд по количеству устраненных уязвимостей в рамках своего еженедельного обновления безопасности: в одном выпуске исправлено 1413 уязвимостей. 

«Раньше сотни CVE в одном релизе были исключением, теперь это норма», - заявили из Microsoft. «Виноват ли в этом ИИ? Отчасти. Он ускоряет поиск уязвимостей по обе стороны баррикад: поставщики находят (и исправляют) больше ошибок, а исследователи обнаруживают их быстрее. Но ИИ не создаёт эти ошибки из ничего - он просто сокращает время между появлением уязвимости и тем моментом, когда кто‑то её замечает. Теперь дело не в объёме уязвимостей. Важно то, что скорость их обнаружения растёт быстрее, чем скорость эксплуатации».

Три основных уязвимости перечислены ниже:

CVE-2026-96951 (оценка CVSS: 8.8) - Уязвимость командной инъекции в Windows Shell, которая позволяет неавторизованному злоумышленнику обойти функцию безопасности в сети.

CVE-2026-108398 (оценка CVSS: 8.8) - Ненадежная уязвимость пути поиска в. NET Framework, который позволяет авторизованному злоумышленнику обходить функцию безопасности локально.

CVE-2026-92707 (оценка CVSS: 5,3) - Неправильно контролируемая уязвимость последовательного распределения памяти в MessagePack-CSharp, которая позволяет неавторизованному злоумышленнику отказать в обслуживании через сеть.
Читать далее

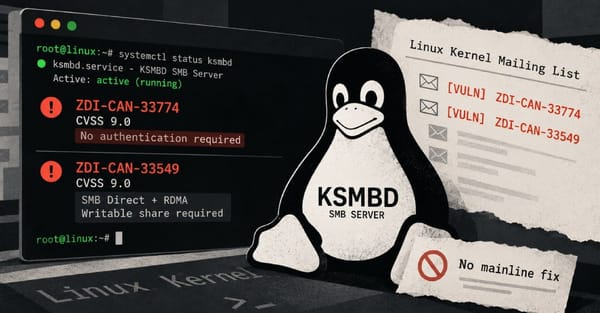
Критический уровень опасности: две уязвимости в ядре Linux ставят под угрозу SMB‑серверы

Критический уровень опасности: две уязвимости в ядре Linux ставят под угрозу SMB‑серверы

В встроенном SMB‑сервере ядра Linux - KSMBD  обнаружены две критические уязвимости, позволяющие злоумышленникам удалённо выполнять код. По оценке Trend Micro Zero Day Initiative, уровень опасности обеих уязвимостей  9,0 баллов из 10. На данный момент исправление ещё не включено в основную ветку ядра. Первая уязвимость (ZDI‑CAN‑33774) особенно опасна

Вышел патч для двух критических уязвимостей в PHP

Вышел патч для двух критических уязвимостей в PHP

Разработчики PHP выпустили исправления для двух критических уязвимостей, через которые можно удаленно выполнить код на сервере (CVE-2026-109618 и CVE-2026-109619). Детали уже обсуждают публично, поэтому в ближайшие часы ожидаются массовые попытки взлома. Если на ваших виртуальных серверах работают проекты на PHP, обновитесь как можно скорее обновите PHP

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub сообщил, что в периоды аномального трафика может временно требовать авторизацию при клонировании публичных репозиториев и получении изменений через HTTPS. Ограничения затронут часть операций git clone и git fetch. Так сервис рассчитывает сохранить доступность github.com при повышенной подозрительной активности. Как будут работать ограничения? Если операция попадёт под ограничение, Git

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

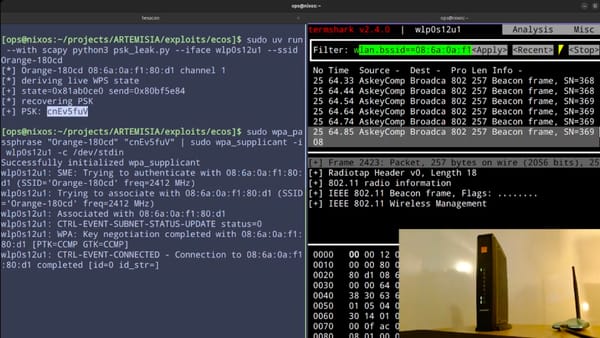
Исследователь безопасности Квентин Кайзер нашёл уязвимость в ПО Broadcom, с помощью которой злоумышленники в радиусе действия Wi‑Fi могут выполнять код на роутере без ввода пароля. Проблема затрагивает устройства под управлением eCos и Linux. Ошибка находится в старой реализации механизма WPS. Когда атакующий отправляет роутеру сообщения WPS, то они приходят