HP выпустила мини-ПК OmniDesk с Intel Wildcat Lake от 799 $

HP выпустила мини-ПК OmniDesk с Intel Wildcat Lake от 799 $
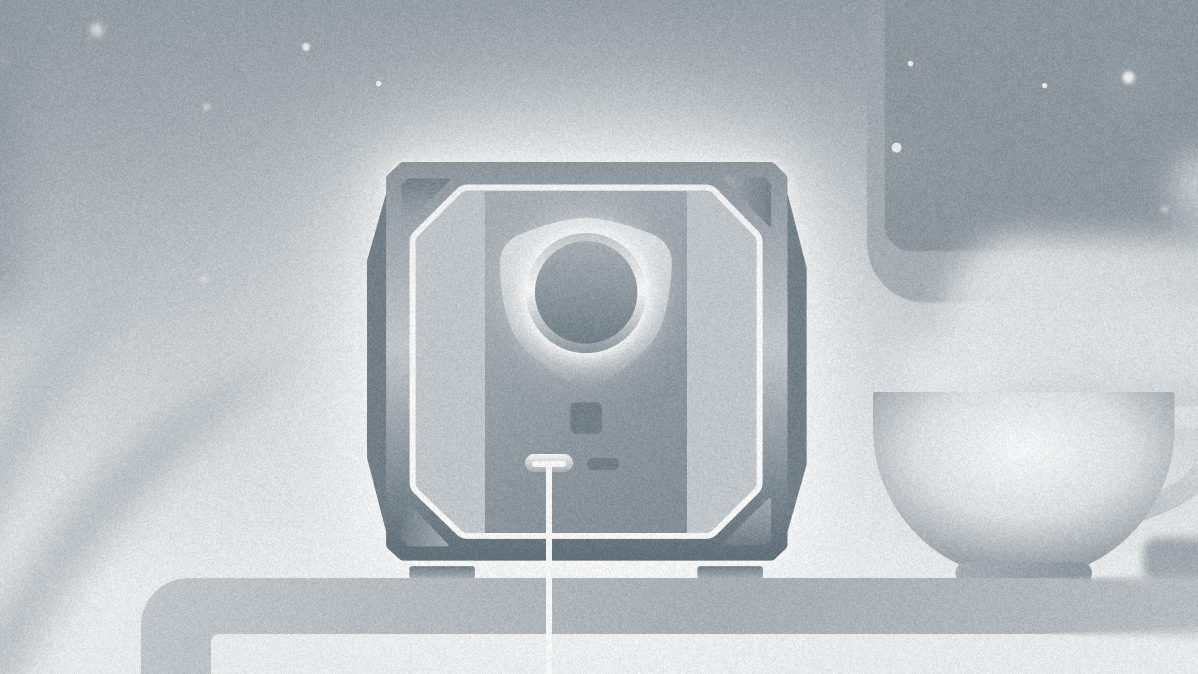
Компания HP начала продажи компактного компьютера OmniDesk на базе новых процессоров Intel® Core™ Series 3 семейства Wildcat Lake. Мини-ПК предлагается с чипами Core 3 304 и Core 5 320, стоимость базовой конфигурации составляет 799 $. За эти деньги покупатель получает 8 ГБ оперативной памяти и SSD на 256 ГБ.

Младшая версия оснащена Intel® Core™ 3 304. Это пятиядерный процессор с одним производительным ядром Cougar Cove и четырьмя энергоэффективными ядрами Darkmont. За доплату в 80 $ доступен Core™ 5 320 с двумя производительными и четырьмя энергоэффективными ядрами.

📏 Размеры корпуса - всего 130 × 130 × 48 мм. Компьютер можно поставить на стол или закрепить за монитором через VESA. Раньше компьютеру нужен был отдельный стол. Теперь ему нужен только свободный угол.
Читать далее

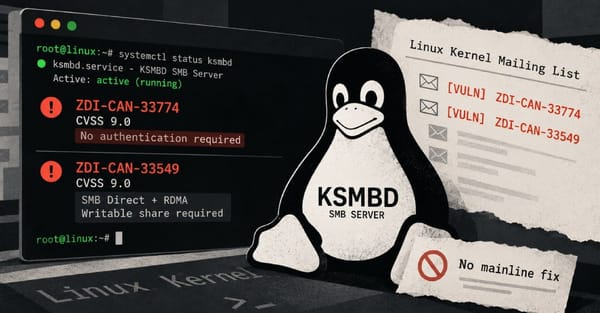
Критический уровень опасности: две уязвимости в ядре Linux ставят под угрозу SMB‑серверы

Критический уровень опасности: две уязвимости в ядре Linux ставят под угрозу SMB‑серверы

В встроенном SMB‑сервере ядра Linux - KSMBD  обнаружены две критические уязвимости, позволяющие злоумышленникам удалённо выполнять код. По оценке Trend Micro Zero Day Initiative, уровень опасности обеих уязвимостей  9,0 баллов из 10. На данный момент исправление ещё не включено в основную ветку ядра. Первая уязвимость (ZDI‑CAN‑33774) особенно опасна

Вышел патч для двух критических уязвимостей в PHP

Вышел патч для двух критических уязвимостей в PHP

Разработчики PHP выпустили исправления для двух критических уязвимостей, через которые можно удаленно выполнить код на сервере (CVE-2026-109618 и CVE-2026-109619). Детали уже обсуждают публично, поэтому в ближайшие часы ожидаются массовые попытки взлома. Если на ваших виртуальных серверах работают проекты на PHP, обновитесь как можно скорее обновите PHP

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub сообщил, что в периоды аномального трафика может временно требовать авторизацию при клонировании публичных репозиториев и получении изменений через HTTPS. Ограничения затронут часть операций git clone и git fetch. Так сервис рассчитывает сохранить доступность github.com при повышенной подозрительной активности. Как будут работать ограничения? Если операция попадёт под ограничение, Git

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

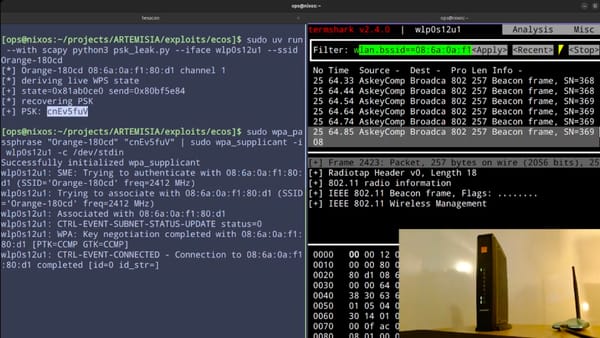
Исследователь безопасности Квентин Кайзер нашёл уязвимость в ПО Broadcom, с помощью которой злоумышленники в радиусе действия Wi‑Fi могут выполнять код на роутере без ввода пароля. Проблема затрагивает устройства под управлением eCos и Linux. Ошибка находится в старой реализации механизма WPS. Когда атакующий отправляет роутеру сообщения WPS, то они приходят