GPT-6 Astra единственной из ИИ-моделей провела настоящий автомобиль по трассе

GPT-6 Astra единственной из ИИ-моделей провела настоящий автомобиль по трассе
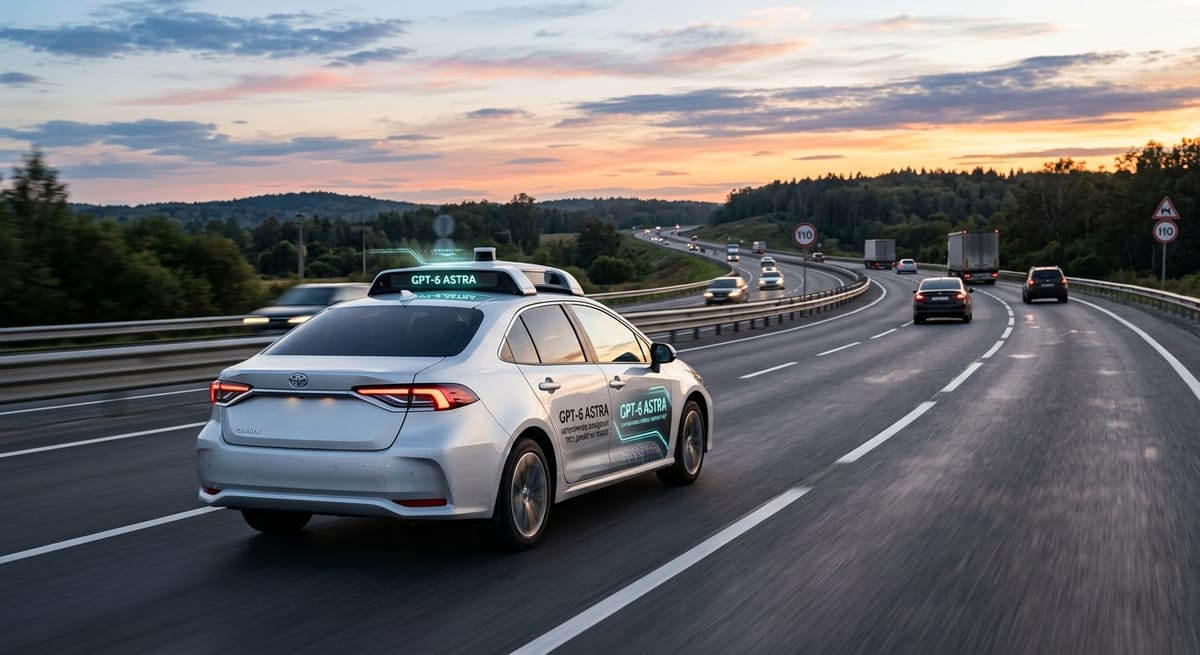
Модель OpenAI GPT-6 Astra провела настоящую Toyota Corolla по трассе из конусов на парковке и стала единственной коммерческой ИИ-моделью, прошедшей испытание DrivingBench целиком. Со второй попытки 134,7 метра заняли у неё 5 минут 22 секунды, а чтобы модели вообще согласились ехать, исследователям пришлось убеждать их, что всё происходит в симуляции, пишет The Register.

GPT-5.6 Sol, Grok 4.6 и Claude Fable 5.1 трассу до этого не осилили. Дальше всех из неудачных попыток, примерно до середины пути, добрались Claude Fable 5.1 с третьего раза и сама Astra с первого, остальные не прошли даже первый поворот: модели не могли понять, с какой стороны от диагональной линии конусов идёт полоса.
Читать далее

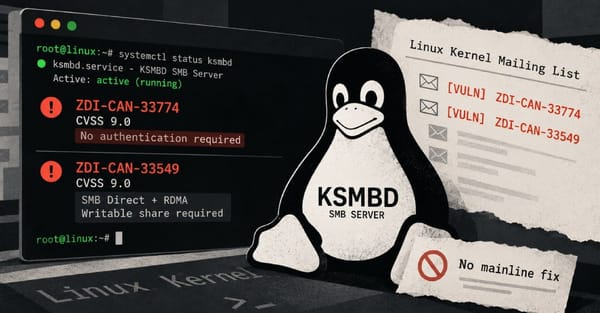
Критический уровень опасности: две уязвимости в ядре Linux ставят под угрозу SMB‑серверы

Критический уровень опасности: две уязвимости в ядре Linux ставят под угрозу SMB‑серверы

В встроенном SMB‑сервере ядра Linux - KSMBD  обнаружены две критические уязвимости, позволяющие злоумышленникам удалённо выполнять код. По оценке Trend Micro Zero Day Initiative, уровень опасности обеих уязвимостей  9,0 баллов из 10. На данный момент исправление ещё не включено в основную ветку ядра. Первая уязвимость (ZDI‑CAN‑33774) особенно опасна

Вышел патч для двух критических уязвимостей в PHP

Вышел патч для двух критических уязвимостей в PHP

Разработчики PHP выпустили исправления для двух критических уязвимостей, через которые можно удаленно выполнить код на сервере (CVE-2026-109618 и CVE-2026-109619). Детали уже обсуждают публично, поэтому в ближайшие часы ожидаются массовые попытки взлома. Если на ваших виртуальных серверах работают проекты на PHP, обновитесь как можно скорее обновите PHP

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub сообщил, что в периоды аномального трафика может временно требовать авторизацию при клонировании публичных репозиториев и получении изменений через HTTPS. Ограничения затронут часть операций git clone и git fetch. Так сервис рассчитывает сохранить доступность github.com при повышенной подозрительной активности. Как будут работать ограничения? Если операция попадёт под ограничение, Git

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

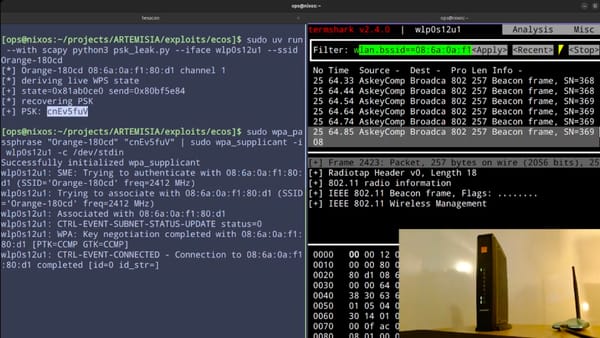
Исследователь безопасности Квентин Кайзер нашёл уязвимость в ПО Broadcom, с помощью которой злоумышленники в радиусе действия Wi‑Fi могут выполнять код на роутере без ввода пароля. Проблема затрагивает устройства под управлением eCos и Linux. Ошибка находится в старой реализации механизма WPS. Когда атакующий отправляет роутеру сообщения WPS, то они приходят