Google начинает развертывание модели Gemini 4 Argon для надежных специалистов в области кибербезопасности
Google начинает развертывание модели Gemini 4 Argon для надежных специалистов в области кибербезопасности

Компания Google анонсировала свою новейшую передовую модель искусственного интеллекта (ИИ) — Gemini 4 Argon. Сообщается, что она уже внедряется в работу избранной группы доверенных специалистов по киберзащите в рамках программы Fairwind.

«Модель обеспечивает высочайшую эффективность при выполнении сложных задач в таких сферах, как реальная разработка программного обеспечения, корпоративная интеллектуальная деятельность (включая юридическую и финансовую отрасли) и киберзащита», — заявил Корай Кавукчуоглу, старший вице-президент Google DeepMind и главный архитектор ИИ-решений Google.

Argon демонстрирует высокую способность к автономному поиску, проверке и устранению критических уязвимостей в программном обеспечении. В частности, модель выявила ранее неизвестную критическую уязвимость, ставившую под угрозу конфиденциальные персональные данные в медицинском программном обеспечении, которое используется больницами по всему миру. Google не уточнила, какое именно ПО было затронуто этой уязвимостью.
Читать далее

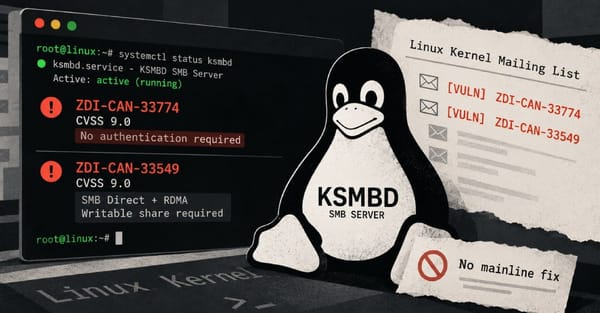
Критический уровень опасности: две уязвимости в ядре Linux ставят под угрозу SMB‑серверы

Критический уровень опасности: две уязвимости в ядре Linux ставят под угрозу SMB‑серверы

В встроенном SMB‑сервере ядра Linux - KSMBD  обнаружены две критические уязвимости, позволяющие злоумышленникам удалённо выполнять код. По оценке Trend Micro Zero Day Initiative, уровень опасности обеих уязвимостей  9,0 баллов из 10. На данный момент исправление ещё не включено в основную ветку ядра. Первая уязвимость (ZDI‑CAN‑33774) особенно опасна

Вышел патч для двух критических уязвимостей в PHP

Вышел патч для двух критических уязвимостей в PHP

Разработчики PHP выпустили исправления для двух критических уязвимостей, через которые можно удаленно выполнить код на сервере (CVE-2026-109618 и CVE-2026-109619). Детали уже обсуждают публично, поэтому в ближайшие часы ожидаются массовые попытки взлома. Если на ваших виртуальных серверах работают проекты на PHP, обновитесь как можно скорее обновите PHP

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub сообщил, что в периоды аномального трафика может временно требовать авторизацию при клонировании публичных репозиториев и получении изменений через HTTPS. Ограничения затронут часть операций git clone и git fetch. Так сервис рассчитывает сохранить доступность github.com при повышенной подозрительной активности. Как будут работать ограничения? Если операция попадёт под ограничение, Git

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

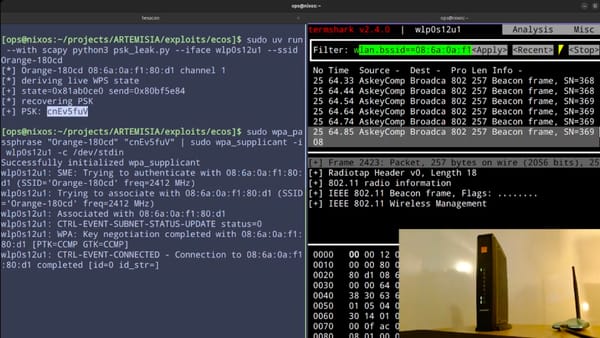
Исследователь безопасности Квентин Кайзер нашёл уязвимость в ПО Broadcom, с помощью которой злоумышленники в радиусе действия Wi‑Fi могут выполнять код на роутере без ввода пароля. Проблема затрагивает устройства под управлением eCos и Linux. Ошибка находится в старой реализации механизма WPS. Когда атакующий отправляет роутеру сообщения WPS, то они приходят