CISA предупреждает об активной эксплуатации трех уязвимостей в ядре Linux

CISA предупреждает об активной эксплуатации трех уязвимостей в ядре Linux
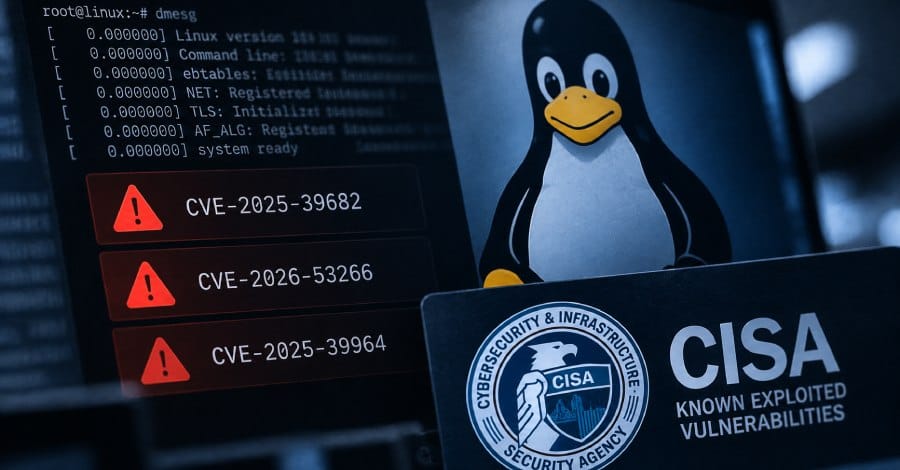
CISA добавили три уязвимости в ядре Linux в свой каталог известных эксплуатируемых уязвимостей. В список попали следующие бреши в безопасности:

CVE-2025-39682 (оценка CVSS: 9.8 — критический уровень) — ошибка проверки исключительных условий в тракте приема TLS. Позволяет локальным аутентифицированным пользователям вызвать раскрытие содержимого памяти или отказ в обслуживании (DoS).

CVE-2026-53266 (оценка CVSS: 8.8 — высокий уровень) — выход за пределы буфера при записи в тракте перезаписи ARP для SNAT в ebtables. Локальный злоумышленник может использовать её для несанкционированного изменения поведения системы, вызова DoS или повышения привилегий в системе.

CVE-2025-39964 (оценка CVSS: 7.8 — высокий уровень) — состояние гонки (race condition) при параллельной записи в один и тот же сокет AF_ALG. Позволяет локальному нападающему вызвать сбой системы или исказить результаты криптографических операций, что ведет к DoS или нарушению целостности данных.

На данный момент подробности о способах эксплуатации уязвимостей не разглашаются, как и информация о том, объединяют ли их хакеры в единую цепочку атак. При этом компания Red Hat уже обновила свои бюллетени безопасности для всех трех уязвимостей, также официально подтвердив факты их активного использования злоумышленниками.
Читать далее

Разработчик выпустил утилиту для подключения Apple Watch к Android, Windows и Linux

Разработчик выпустил утилиту для подключения Apple Watch к Android, Windows и Linux

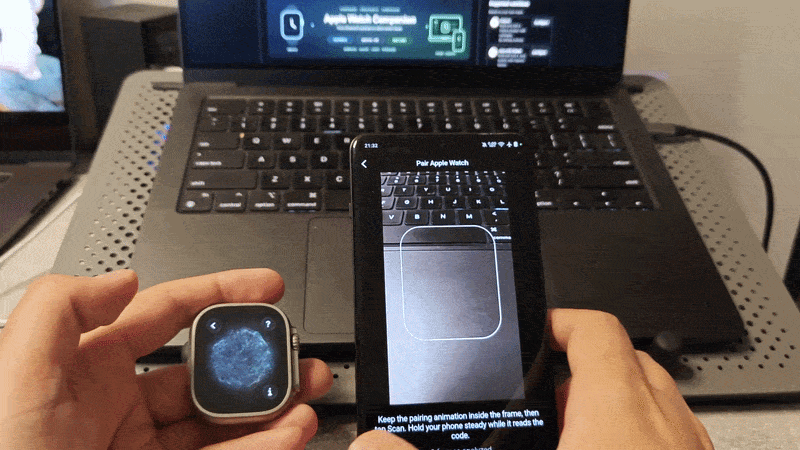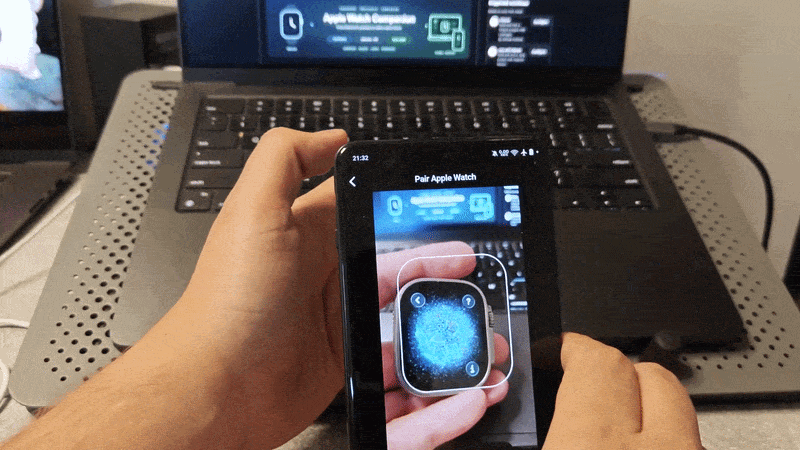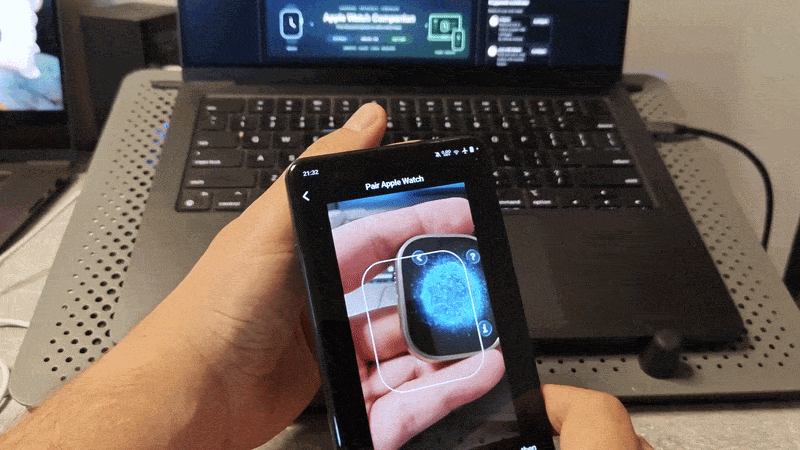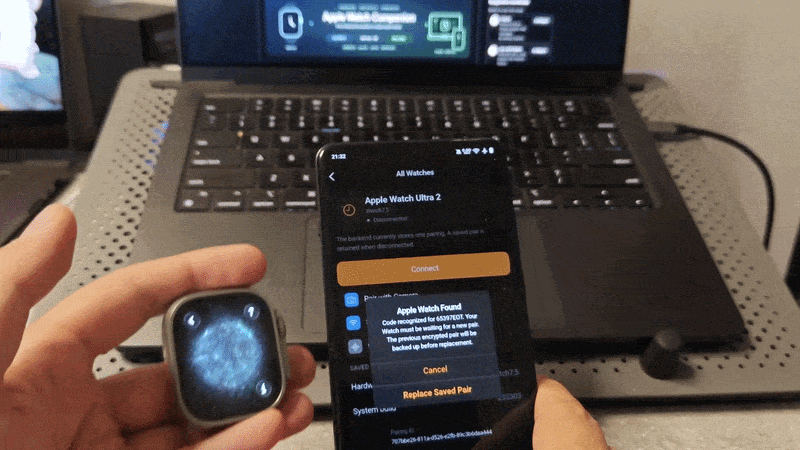
Разработчик под никнеймом LordixDemon выпустил коннектор для Apple Watch, с помощью которого умные часы можно подключить к устройствам под управлением Android, Windows и Linux. С утилитой часы успешно проходят сопряжение и устанавливают зашифрованное соединение. Проект воспроизводит часть протоколов, с помощью которых iPhone обменивается данными с Apple Watch. Приложение состоит из

Google представила платформу для создания игр по промптам

Google представила платформу для создания игр по промптам

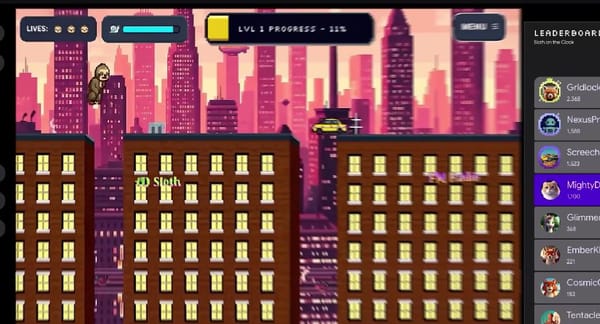
Google представила Playground - новую браузерную платформу, которая позволяет создавать игры с помощью обычных текстовых промптов. Также играми можно делиться с другими пользователями. Благодаря диалоговому интерфейсу Playground управлять процессом создания игры можно, просто описывая словами то, что требуется получить. Платформа предлагает готовые шаблоны запросов и подсказки для проработки концепции, а также

Android 17 ограничивает доступ к Accessibility Services

Android 17 ограничивает доступ к Accessibility Services

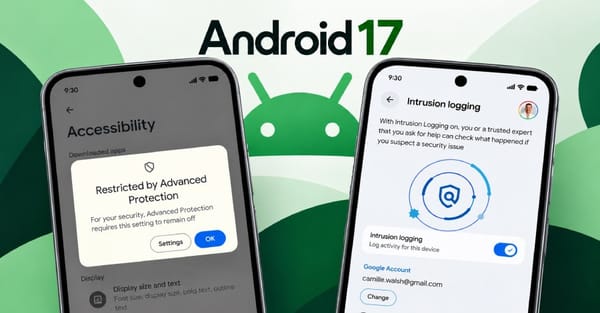
Google объявила о новой мере безопасности: при включённой функции Advanced Protection доступ к сервисам специальных возможностей Android будет ограничен только проверенными приложениями, отнесёнными к категории «Инструменты специальных возможностей». По словам Google, вредоносные Android‑приложения злоупотребляют API - именно через него чаще всего распространяются вредоносные программы и осуществляется финансовое мошенничество. Новая мера

Мошенники крадут пароли и MFA‑коды через фальшивые рекламные порталы, имитирующие ChatGPT, Gemini и Claude

Мошенники крадут пароли и MFA‑коды через фальшивые рекламные порталы, имитирующие ChatGPT, Gemini и Claude

Исследователи в области кибербезопасности раскрыли детали новой мошеннической схемы -  «фишинговой платформы с ручным управлением». Она маскируется под рекламные инструменты для популярных AI‑чатботов, включая Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse и Manus. Злоумышленники предлагают якобы полезные услуги: оптимизацию рекламных кампаний, аудит расходов и подключение бизнес‑аккаунтов. На