Apple ужесточит контроль Full Disk Access в macOS из‑за ИИ‑агентов

Apple ужесточит контроль Full Disk Access в macOS из‑за ИИ‑агентов
Apple объявила, что усиливает контроль над настройкой macOS под названием Full Disk Access (FDA) из‑за рисков для безопасности, связанных с агентами на базе искусственного интеллекта.

Full Disk Access - настройка в разделе «Конфиденциальность и безопасность» в приложении «Настройки». Её Apple представила в macOS Mojave (версия 10.14). Она даёт пользователям больше контроля над тем, какие приложения могут получать доступ ко всей системе и данным из таких приложений, как Mail, Messages, Safari и резервных копий Time Machine. 

Если для приложения включена эта настройка, программа может обходить определённые ограничения безопасности и читать или изменять системные файлы, доступ к которым обычно запрещён. Эта опция необходима для приложений вроде инструментов безопасности и программ для резервного копирования, которым для корректной работы требуется глубокий доступ к системе.

В Apple заявили, что Full Disk Access в значительной степени обходит механизмы защиты личных данных пользователей. Компания планирует выпустить обновления для этой настройки, чтобы такой доступ предоставлялся только при явном действии пользователя.
Читать далее

Критический уровень опасности: две уязвимости в ядре Linux ставят под угрозу SMB‑серверы

Критический уровень опасности: две уязвимости в ядре Linux ставят под угрозу SMB‑серверы

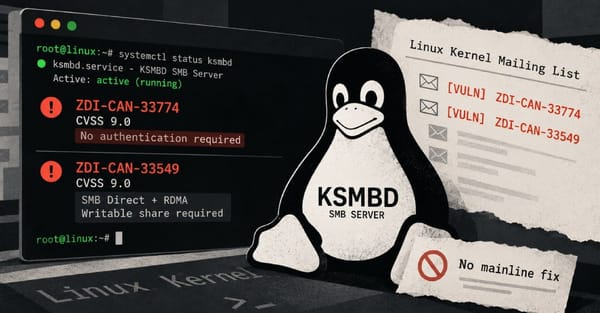
В встроенном SMB‑сервере ядра Linux - KSMBD  обнаружены две критические уязвимости, позволяющие злоумышленникам удалённо выполнять код. По оценке Trend Micro Zero Day Initiative, уровень опасности обеих уязвимостей  9,0 баллов из 10. На данный момент исправление ещё не включено в основную ветку ядра. Первая уязвимость (ZDI‑CAN‑33774) особенно опасна

Вышел патч для двух критических уязвимостей в PHP

Вышел патч для двух критических уязвимостей в PHP

Разработчики PHP выпустили исправления для двух критических уязвимостей, через которые можно удаленно выполнить код на сервере (CVE-2026-109618 и CVE-2026-109619). Детали уже обсуждают публично, поэтому в ближайшие часы ожидаются массовые попытки взлома. Если на ваших виртуальных серверах работают проекты на PHP, обновитесь как можно скорее обновите PHP

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub может временно требовать авторизацию для клонирования публичных репозиториев по HTTPS

GitHub сообщил, что в периоды аномального трафика может временно требовать авторизацию при клонировании публичных репозиториев и получении изменений через HTTPS. Ограничения затронут часть операций git clone и git fetch. Так сервис рассчитывает сохранить доступность github.com при повышенной подозрительной активности. Как будут работать ограничения? Если операция попадёт под ограничение, Git

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

В ПО Broadcom нашли уязвимость, которая позволяет выполнять код на роутерах без ввода пароля

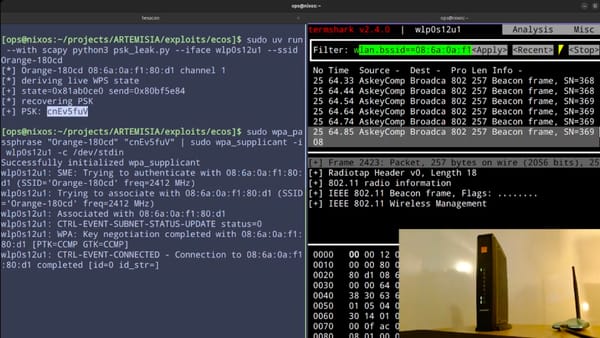
Исследователь безопасности Квентин Кайзер нашёл уязвимость в ПО Broadcom, с помощью которой злоумышленники в радиусе действия Wi‑Fi могут выполнять код на роутере без ввода пароля. Проблема затрагивает устройства под управлением eCos и Linux. Ошибка находится в старой реализации механизма WPS. Когда атакующий отправляет роутеру сообщения WPS, то они приходят