Новости

AmnesiaStealer позволяет хакерам удаленно управлять браузерами Chromium на macOS

Новости

AmnesiaStealer позволяет хакерам удаленно управлять браузерами Chromium на macOS

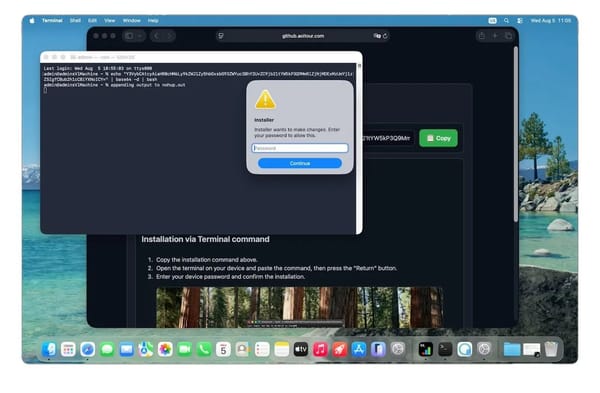
Исследователи кибербезопасности раскрыли детали нового ориентированного на macOS, основанного на Rust похитителя информации под названием AmnesiaStealer, который способен захватывать веб-браузеры Chromium для кражи данных сеанса. Принцип работы для macOS: вредоносная программа ClickFix → вставка команды в Терминал → кража паролей и данных браузера → открытие скрытого браузера Chromium, которым злоумышленники могут управлять
737 фейковых VPN для Chrome шпионили за пользователями

Новости

737 фейковых VPN для Chrome шпионили за пользователями

Расширения для браузера Chrome под названием "737 VPN" перенаправляли трафик браузера через серверы, контролируемые злоумышленниками. Количество установок расширений, опубликованных по меньшей мере в 40 аккаунтах разработчиков Chrome Web Store, составило 75 486. Было установлено, что 274 из них выдают себя за 66 известных брендов VPN и средств защиты

Новый ботнет Kimwolf v7 научился мимикрировать под обычных пользователей при DDoS-атаках

Новости

Новый ботнет Kimwolf v7 научился мимикрировать под обычных пользователей при DDoS-атаках

Выявлена новая версия опасного Android- и IoT-ботнета Kimwolf (также известного как AISURU). Обновленная модификация, получившая обозначение Kimwolf v7, обладает существенно повышенной отказоустойчивостью и модернизированными инструментами для проведения мощных DDoS-атак. В ботнет добавлена функция проведения DDoS-атак методом HTTP/2-флуда, которая полностью имитирует цифровой отпечаток («цифровой след») реального

OpenAI временно заморозила часть внутренних работ с новой ИИ-моделью Astra.

Новости

OpenAI временно заморозила часть внутренних работ с новой ИИ-моделью Astra.

Причиной стали результаты тестирования, показавшие совершивший существенный прыжок уровень модели в написании кода (agentic coding) и кибербезопасности. В связи с этим разработчики внедряют усиленные меры безопасности, включая изолированные среды для тестирования, ограничение доступа к сетям и инструментам, шифрование весов модели и тотальный мониторинг. Специальные алгоритмы отслеживают цепочки рассуждений (Chain of

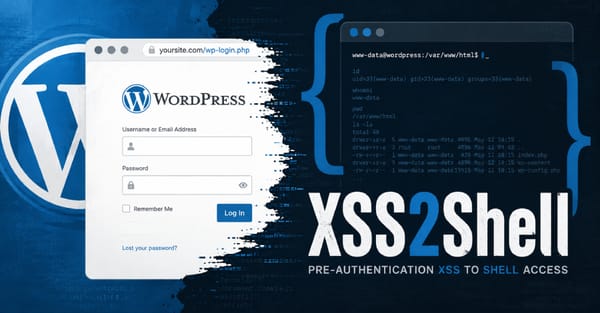
Новая уязвимость XSS в WordPress

Новости

Новая уязвимость XSS в WordPress

‼️ СРОЧНЫЕ НОВОСТИ - Новая уязвимость типа XSS, требующая предварительной аутентификации, обнаружена в #WordPress и затрагивает все версии. XSS2Shell (CVE-2026-64638) позволяет злоумышленнику запускать JavaScript-код под управлением атакующего на сайте, даже без входа в систему. При наличии администратора, вошедшего в систему, и при соблюдении определенных условий, эта уязвимость может быть

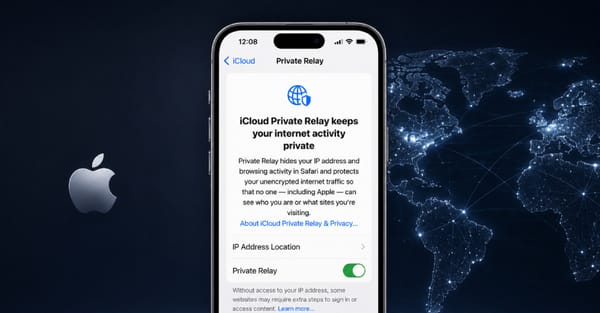
Apple iCloud Private Relay может раскрывать реальные IP-адреса через обход прокси-версии WebKit

Новости

Apple iCloud Private Relay может раскрывать реальные IP-адреса через обход прокси-версии WebKit

Исследователи в области кибербезопасности раскрыли уязвимость в инструменте Apple iCloud Private Relay, которая позволяет раскрыть настоящий IP-адрес пользователя. Функция iCloud Private Relay, представленная в iOS 15, использует архитектуру двойного проксирования (dual-hop) для защиты конфиденциальности пользователей. Она перенаправляет веб-трафик Safari через два независимых узла, благодаря чему ни одна

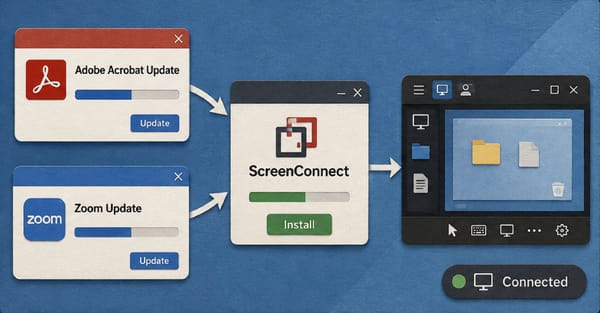
Поддельные обновления Adobe и Zoom устанавливают ScreenConnect для постоянного удаленного доступа.

Новости

Поддельные обновления Adobe и Zoom устанавливают ScreenConnect для постоянного удаленного доступа.

Исследователи кибербезопасности раскрыли подробности активной многоэтапной кампании, использующей методы социальной инженерии, основанные на обновлениях ПО Adobe и Zoom, анализе деловых документов и утилитах для обслуживания систем, с целью скрытого развертывания программ удаленного мониторинга и управления (RMM), таких как ConnectWise ScreenConnect. Кампания получила кодовое название SMOKE#SCREEN от Securonix Threat Research.

CISA внесла уязвимость N-able N-central, используемую в атаках, в каталог KEV после скомпрометирования клиентов

Новости

CISA внесла уязвимость N-able N-central, используемую в атаках, в каталог KEV после скомпрометирования клиентов

CISA в понедельник добавили в свой каталог известных эксплуатируемых уязвимостей (KEV) в свой каталог известных эксплуатируемых уязвимостей (KEV) недостаток высокой тяговерьности, влияющий на N-able N-central. Уязвимость, отслеживаемая как CVE-2026-18577. Атаки, направленные на N-central, достигают управляемых конечных устройств. Злоумышленники используют уязвимость CVE-2026-18577, чтобы обойти

Атаки на Google Password   Manager могут позволить вредоносному ПО взломать учетные записи, защищенные паролем.

Новости

Атаки на Google Password Manager могут позволить вредоносному ПО взломать учетные записи, защищенные паролем.

Вредоносное ПО для Windows может незаметно входить в учетные записи, защищенные с помощью passkey. Исследователи обнаружили три способа обхода защиты после компрометации системы в менеджере паролей Google Chrome, которые могут позволить обойти проверку подлинности пользователя, установить ключ, контролируемый злоумышленником, или восстановить секретный ключ, защищающий синхронизированные passkey учетной записи. Два из

Дешёвые Android TV-приставки притворяются телефонами и превращают домашний интернет владельцев в прокси-серверы

Новости

Дешёвые Android TV-приставки притворяются телефонами и превращают домашний интернет владельцев в прокси-серверы

Они маскируются под телефоны Samsung, Huawei, Xiaomi и Vivo, чтобы кликать по рекламе на сайтах, принадлежащих операторам связи. У этих же приложений есть и вторая задача. Когда приставка обнаруживает сигнал HDMI, она обычно переключается на ретрансляцию трафика других пользователей через широкополосную линию владельца в качестве выходного узла SOCKS5. При выключенном

Windows 11 и светошумовая граната

Новости

Windows 11 и светошумовая граната

KB5070311 превратил Проводник Windows 11 в светошумовую гранату Microsoft снова выкатил обнову, и снова что-то пошло не так — настолько, что Windows 11 в тёмной теме теперь работает как спецназ: открываешь Проводник, а в лицо прилетает чистейший белый флэш. И нет, это не новая функция против фишеров, а баг из

Ubisoft устроила бесплатный донат-фестиваль

Новости

Ubisoft устроила бесплатный донат-фестиваль

Неизвестные энтузиасты с руками не из плеч получили доступ к внутренним системам Ubisoft и начали играть в бога. Причём буквально. Банить, разбанивать, рисовать фейковые сообщения о наказаниях и, на сладкое, раздавать всем игрокам Rainbow Six Siege примерно по 2 миллиарда R6 Credits и Renown. Да, миллиардов. Да, всем. Да, бесплатно.