Новости

Франция решила уходить с Windows на Linux - ради цифрового суверенитета

Новости

Франция решила уходить с Windows на Linux - ради цифрового суверенитета

Французское правительство запускает план по сокращению зависимости госструктур от американского ПО. Один из ключевых шагов — переход государственных рабочих мест с Windows на Linux. Власти хотят контролировать собственную цифровую инфраструктуру и не зависеть от решений зарубежных IT-компаний. Причём речь не только об ОС. Франция хочет пересмотреть использование зарубежных решений сразу
В Android 17 появился системный ECH: провайдеры больше не увидят, какие сайты вы посещаете

Новости

В Android 17 появился системный ECH: провайдеры больше не увидят, какие сайты вы посещаете

В 17 версии смартфон может скрывать от провайдеров сети сайты, которые вы посещаете. Компания Google внедряет технологию ECH во всей операционной системе, скрывая доменные имена сайтов и приложений, для которых она поддерживается. Android 17 также добавляет запросы разрешений для локальной сети и блокировку 2G, контролируемую оператором связи. Этот новый стандарт

Google ужесточает требования к оптимизации памяти в Android

Новости

Google ужесточает требования к оптимизации памяти в Android

Google вносит изменения в требования к приложениям Android, поскольку разработчики сталкиваются с общеотраслевым дефицитом микросхем памяти из‑за бума ИИ. Одно из требований направлено на сокращение использования памяти приложениями и оптимизацию кода. Компания объясняет, что мобильная индустрия сейчас сталкивается со «значительными ограничениями поставок оборудования, которые изменяют доступность памяти устройств», что,

Multikernel Linux позволит объединить несколько ядер в одной системе

Новости

Multikernel Linux позволит объединить несколько ядер в одной системе

Команда разработчиков сделала общедоступным репозиторий проекта Multikernel Linux. Он позволяет одновременно выполнять несколько экземпляров ядра Linux. Этот релиз построен на Linux 7.0 и обозначен как v7.0-mk2 в репозитории ядра проекта. В настоящее время официально поддерживается только x86_64. Вместо одного ядра Linux, запускающего все процессы, он позволяет

Владельцы украденных устройств стали жертвами фишинговых ИИ-звонков под видом техподдержки Apple

Новости

Владельцы украденных устройств стали жертвами фишинговых ИИ-звонков под видом техподдержки Apple

ИБ-исследователи из SOCRadar Threat Research Unit (STRU) раскрыли детали необычной платформы AnonyMousKIT. Это сервис формата «фишинг как услуга» (PhaaS), созданный специально для обхода функции Activation Lock на украденных iPhone и iPad. Главная фишка киберпреступников — аренда ИИ-голосовых агентов, которые звонят жертвам кражи под видом техподдержки Apple и выманивают код-

Вредоносное ПО Weedhack распространяется через фейковые клиенты Minecraft и поисковую оптимизацию

Новости

Вредоносное ПО Weedhack распространяется через фейковые клиенты Minecraft и поисковую оптимизацию

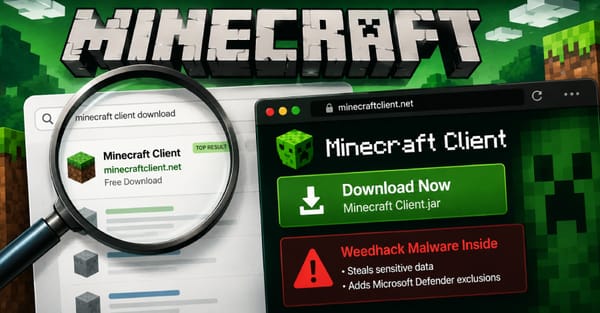
Исследователи McAfee Labs предупреждают о новой волне атак на игроков в Minecraft. Злоумышленники создают фальшивые сайты, маскирующиеся под популярные моды и клиенты для игры, чтобы распространять вредоносное ПО Weedhack. Специалисты уже блокировали более 6 300 попыток перехода на вредоносные ресурсы. Самое интересное — один из вредоносных сайтов был полностью собран с

ToxicPanda 2.0 и GoldDigger расширяют банковские атаки Android

Новости

ToxicPanda 2.0 и GoldDigger расширяют банковские атаки Android

Исследователи в области кибербезопасности раскрыли подробности об обновленной версии вредоносного ПО ToxicPanda (также известного как TgToxic).  Новый вариант получил «значительные улучшения», включая набор из 167 команд дистанционного управления, и существенно расширил географию своих атак. Согласно отчету Zimperium zLabs, это ВПО для Android также содержит алгоритм перехвата PIN-кодов, нацеленный на

Критические недостатки macOS, SharePoint, vCenter и Microsoft IKE под активной эксплуатацией

Новости

Критические недостатки macOS, SharePoint, vCenter и Microsoft IKE под активной эксплуатацией

CISA во вторник добавили четыре критических уязвимости в свой каталог известных эксплуатируемых уязвимостей (KEV): 1.CVE-2026-65400 (оценка CVSS: 9,8) - Ненадлежащая уязвимость аутентификации, затрагивающая Apple macOS, которая может позволить злоумышленнику в сети пройти аутентификацию в разделе «Общий доступ к экрану» без действительных учетных данных. 2.CVE-2026-55040

OpenAI приостановила обучение передовых моделей ради безопасности ИИ

Новости

OpenAI приостановила обучение передовых моделей ради безопасности ИИ

Компания поставила на паузу обучение продвинутых моделей с использованием обучения с подкреплением (RL), чтобы усилить меры безопасности и предотвратить нежелательное поведение моделей. Новые меры контроля включают в себя усиленные "песочницы" (изолированные среды), изоляцию от интернета, а также мониторинг для предотвращения несанкционированного доступа, кражи данных, деструктивного поведения и обхода

Угроза в Teams и SharePoint: вредонос TWINLOOT захватывает аккаунты и сети

Новости

Угроза в Teams и SharePoint: вредонос TWINLOOT захватывает аккаунты и сети

TWINLOOT скрывает вредоносный код C2 в сервисах Microsoft и крадет пароли Windows. Этот вредоносный код, написанный на Python, использует SharePoint для выполнения задач, Teams TURN для интерактивного доступа и браузер Edge жертвы для передачи данных через Graph. Обратный туннель SOCKS5 позволяет злоумышленникам получать доступ к внутренним системам, используя полученные учетные

Критическая уязвимость в чипах Unisoc: видеозвонок VoLTE открывает доступ к ядру Android

Новости

Критическая уязвимость в чипах Unisoc: видеозвонок VoLTE открывает доступ к ядру Android

Цепочка уязвимостей VoLTE может предоставить злоумышленникам полный доступ к ядру Android. Цепочка, связанная с Unisoc, начинается с удаленного выполнения кода (RCE) на модеме, а затем позволяет коду модема изменять память ядра Android. Для ее эксплуатации требуется инфраструктура 4G, контролируемая злоумышленником, а также то, чтобы жертва ответила на видеозвонок. Недостаток заключается

Уязвимость Screen Sharing в macOS используют для скрытой установки майнера Monero

Новости

Уязвимость Screen Sharing в macOS используют для скрытой установки майнера Monero

Злоумышленники используют уязвимость в функции Screen Sharing (обмен экранами) в macOS для установки майнеров криптовалюты Monero. CVE-2026-65400 используется для атак на несколько компьютеров Mac, у которых порт 5900 открыт для доступа из интернета. Компания Apple устранила эту уязвимость в срочных обновлениях для macOS. Обновления, выпущенные Apple, улучшают механизмы